
Von Bybit zu Binance: ein Sprung in der Größenordnung
Nach dem Bybit-Vorfall im Jahr 2025 ist nun auch Binance ins Visier der nordkoreanischen Gruppe „TraderTraitor“ geraten – mit einem Angriff, dessen Ausmaß viermal so groß ist.
Zusammenfassung
Der Angriff auf Binance, dessen Schaden auf rund 6,3 Milliarden US-Dollar geschätzt wird, ist der größte jemals verzeichnete Diebstahl von Kryptowährungen: Er ist etwa viermal so groß wie der, den Bybit im Februar 2025 erlitten hat (rund 1,5 Milliarden US-Dollar; siehe unsere eingehende Analyse vom 24. Februar 2025).
Beiden Fällen wird derselbe Täter zugeschrieben – eine nordkoreanische Einheit namens TraderTraitor – sowie derselbe Einstiegspunkt: der Computer eines Entwicklers. Sie unterscheiden sich jedoch in der Zusammensetzung der Beute und vor allem im Krisenmanagement. Bybit hielt Auszahlungen offen und stützte sich auf Kredite von Wettbewerbern; Binance setzte Auszahlungen für etwa drei Tage aus, nahm sie am Sonntag, dem 1. November, schrittweise wieder auf und deckte die Verluste aus eigenen Mitteln.
Der Angriff auf Binance
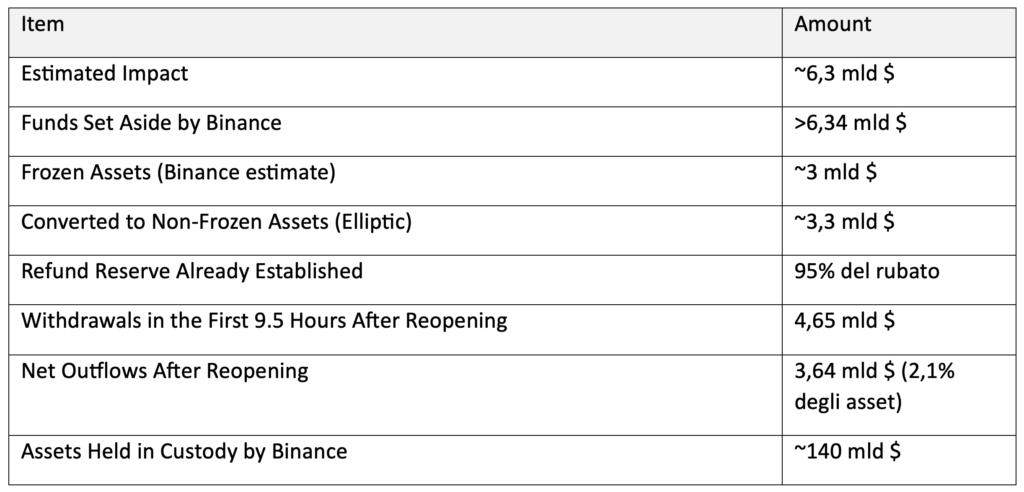
Binance setzte alle Auszahlungen nach einem Diebstahl im geschätzten Wert von rund 6,3 Milliarden Dollar aus. Etwa 3 Milliarden Dollar, hauptsächlich Stablecoins, wurden eingefroren; der Rest wurde von den Hackern in nicht beschlagnahmbare Token wie ETH umgewandelt.
Vorgehensweise. Nach den vorläufigen Ermittlungen des Unternehmens kompromittierten die Angreifer den Laptop eines internen Ingenieurs. In der Folge kamen weitere Kompromittierungspunkte ans Licht. Binance gibt an, dass die privaten Schlüssel der Nutzer nicht kompromittiert wurden.
Zuschreibung. TRM Labs bringt den Angriff mit „TraderTraitor“, einer nordkoreanischen Einheit, in Verbindung. Am Samstag, dem 31. Oktober, bestätigte das FBI diese Zuschreibung – dieselbe, die zuvor bereits für den Diebstahl bei Bybit vorgenommen worden war – und geht davon aus, dass die Gelder weiter umgewandelt und gewaschen werden.
Reaktion. Binance hat sich verpflichtet, allen Kunden, deren Vermögenswerte gestohlen wurden, den Schaden zu ersetzen. Das Unternehmen hat bereits eine Rücklage in Höhe von 95 Prozent der gestohlenen Gelder gebildet, die aus eigenen Einnahmen und einem Notfallfonds finanziert wird. Die verbleibenden 5 Prozent bestehen aus weniger liquiden Token, die das Unternehmen auf dem Markt aufkauft und deren Beschaffung in großen Mengen länger dauert.
Wiedereröffnung. Am Sonntag, dem 1. November, begann Binance mit einer schrittweisen Wiederaufnahme der Auszahlungen, jeweils für ein Netzwerk und eine Anlageart nach der anderen, wobei vor jeder Wiedereröffnung Stabilitäts- und Sicherheitsprüfungen durchgeführt wurden. Den Anfang machten ETH, USDT und USDC auf der Ethereum-Blockchain sowie bestimmte Anlagen auf der BNB Smart Chain; später am Abend kamen unter anderem Dogecoin und Solana hinzu. Vorrang haben dabei die Token, die in der vergangenen Woche am stärksten nachgefragt wurden; aufgrund des hohen Datenverkehrs kann es zu Verzögerungen kommen.
Abflüsse. In den ersten neuneinhalb Stunden nach der Wiederaufnahme verarbeitete die Plattform Auszahlungen in Höhe von 4,65 Milliarden und Einzahlungen in Höhe von 1,01 Milliarden. Die Nettoabflüsse beliefen sich auf insgesamt 3,64 Milliarden, was 2,1 Prozent der am Tag vor dem Angriff gehaltenen Vermögenswerte entspricht.
Sicherheit. Co-CEO Richard Teng kündigte den Wiederaufbau und die erneute Prüfung der gesamten Infrastruktur sowie eine umfassende Sicherheitsüberprüfung im gesamten Unternehmen an. Binance wird einen Bericht über die Untersuchung veröffentlichen, die in Zusammenarbeit mit Strafverfolgungsbehörden und Blockchain-Analyseunternehmen durchgeführt wurde.
Sperrungen. Tether hat USDT im Wert von rund 1,5 Milliarden gesperrt, Circle USDC im Wert von 800 Millionen. Elliptic hat gesperrte Gelder in Höhe von 2,8 Milliarden verifiziert.
Markt. Bitcoin fiel nach Bekanntwerden der Nachricht um rund 4 Prozent, erholte sich dann aber wieder auf über 78.000 US-Dollar. Der Sektor befand sich bereits in einem anhaltenden Abwärtstrend.
Der Vorfall: Bybit, Februar 2025
Am 21. Februar 2025 entwendeten nordkoreanische Hacker von Bybit über 400.000 ETH und stETH im Wert von rund 1,5 Milliarden Dollar aus einer einzigen Multisignatur-Cold-Wallet. Bis zum Angriff auf Binance war dies der größte Krypto-Diebstahl der Geschichte.
Vorgehensweise. Es handelte sich um einen Angriff auf die Lieferkette: Nicht Bybit wurde gehackt, sondern Safe{Wallet}, der Anbieter der Multisignatur-Wallet. Die Hacker kompromittierten den Computer eines Entwicklers von Safe und ersetzten eine JavaScript-Datei der Benutzeroberfläche durch bösartigen Code, der nur bei Transaktionen von Bybit aktiv wurde. Die Unterzeichner genehmigten eine scheinbar routinemäßige Überweisung, die den Angreifern jedoch die Kontrolle über die Wallet übertrug. Der Smart Contract von Safe wurde zu keinem Zeitpunkt kompromittiert.
Reaktion. Bybit setzte die Auszahlungen nicht aus, obwohl es mit Anfragespitzen konfrontiert war, die fast das 100-Fache des normalen Volumens betrugen. Innerhalb weniger Stunden erhielt das Unternehmen Überbrückungskredite in Höhe von etwa 80 % der verlorenen ETH und entschied sich, keine ETH auf dem Markt zu kaufen. Zu den Hilfsmaßnahmen gehörte ein Darlehen von 40.000 ETH von Bitget ohne Zinsen und ohne Sicherheiten, das innerhalb von drei Tagen zurückgezahlt wurde. Bis zum 24. Februar hatte die Börse 1,23 Milliarden in ETH aus Darlehen, Einlagen von Großinvestoren und außerbörslichen Käufen erhalten und damit die Lücke geschlossen. Ein Audit von Hacken bestätigte anschließend, dass die Reserven über 100 % lagen.
Vergleich
Gleiche Signatur und gleiche Schwachstelle, aber sehr unterschiedliche Größenordnung, Beute und Reaktion.
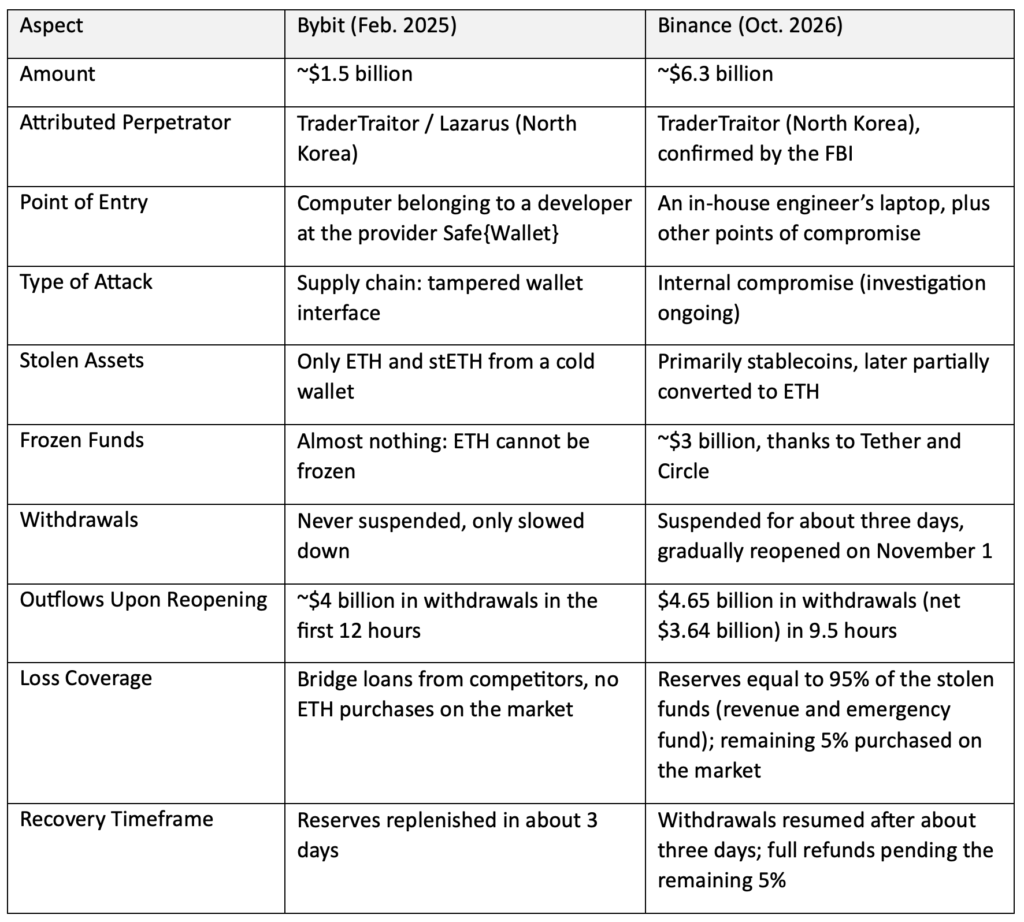
Größe und systemisches Risiko. Binance ist die weltweit größte Börse mit rund 140 Milliarden an verwahrten Vermögenswerten, und der Angriff erfolgte in einem bereits rückläufigen Markt. Bybit war ein kleinerer Anbieter; im Jahr 2025 gehörte Binance sogar zu den Börsen, die Bybit dabei halfen, seine Liquidität wiederherzustellen. Bei der Wiedereröffnung beliefen sich die Nettoabflüsse auf 2,1 % der Vermögenswerte: ein Anteil, der zumindest in den ersten Stunden nicht auf eine allgemeine Flucht hindeutet.
Auswirkung der Art der Vermögenswerte. Der Unterschied bei den Einfrierungen hängt von der Beute ab. Stablecoin-Emittenten können ihre eigenen Token sperren, was bei ETH unmöglich ist. Aus diesem Grund wurde im Fall von Binance fast die Hälfte des Betrags eingefroren, während es im Fall von Bybit fast nichts war.
Regulatorischer Kontext. Binance hat eine belastete Vergangenheit: die Geldstrafe in Höhe von 4,3 Milliarden in den USA im Jahr 2023, den Rückzug aus der EU im Juli wegen fehlender Lizenz und den Ausschluss aus dem Vereinigten Königreich seit 2021. Heute unterliegt das Unternehmen der Aufsicht in Abu Dhabi, dessen Behörde den Fall genau verfolgt.
Schlussfolgerungen und offene Fragen
Die beiden Angriffe bestätigen, dass Nordkorea die Arbeitsplätze einzelner Entwickler ins Visier nimmt, sei es innerhalb der Börse oder bei deren Lieferanten. Der Fall Binance ist wesentlich umfangreicher, wurde jedoch teilweise durch das Einfrieren der Stablecoins eingedämmt. Die Reaktion ist gegensätzlich: Bybit setzte auf die Aufrechterhaltung der Auszahlungen und die Hilfe von Wettbewerbern, Binance auf die vorübergehende Schließung und auf die eigenen Reserven. Die Wiedereröffnung am Sonntag mit begrenzten Abflüssen und einer bereits zu 95 % gedeckten Rückzahlung markiert einen ersten Schritt in Richtung Normalität.
Einige Fragen bleiben offen:
- • Werden die Abflüsse begrenzt bleiben, wenn alle Vermögenswerte wieder abhebbar sind?
- • Wie lange wird es dauern, die 5 % illiquider Token zu erwerben, die zur Deckung der Rückzahlungen noch fehlen?
- • Was wird der von Binance versprochene Bericht über weitere Sicherheitslücken offenlegen?
- • Wie viele der rund 3,3 Milliarden, die in nicht eingefrorene Vermögenswerte umgewandelt wurden, werden zurückverfolgt oder wiederbeschafft?
Quellen
- • Financial Times, „Binance stoppt Auszahlungen nach Rekorddiebstahl in Höhe von 6,3 Mrd. US-Dollar“
- • Financial Times, „Binance-Nutzer ziehen 3,6 Mrd. US-Dollar ab, während die Krypto-Börse nach dem Diebstahl den Betrieb wieder aufnimmt“
- • BleepingComputer: Lazarus hat Bybit über einen gehackten Computer von Safe {Wallet}
- • Reflectiz: Analyse des Angriffs auf Bybit
- • Bybit: Offizieller Zeitablauf des Vorfalls
- • DL News: Der Überbrückungskredit von Bybit
- • Nansen Research: Reaktion von Bybit und Kapitalflüsse
- • CNBC via NBC: Wiederauffüllung der Reserven und Hacken-Audit
- • Today in the Markets: Rückzahlung des Kredits durch Bitget
Haftungsausschluss
Dieser Beitrag gibt die persönliche Meinung der Mitarbeiter von Custodia Wealth Management wieder, die ihn verfasst haben. Er stellt keine Anlageberatung oder -empfehlung dar, ist keine individuelle Beratung und darf nicht als Aufforderung zum Handel mit Finanzinstrumenten angesehen werden.
