
Résumé
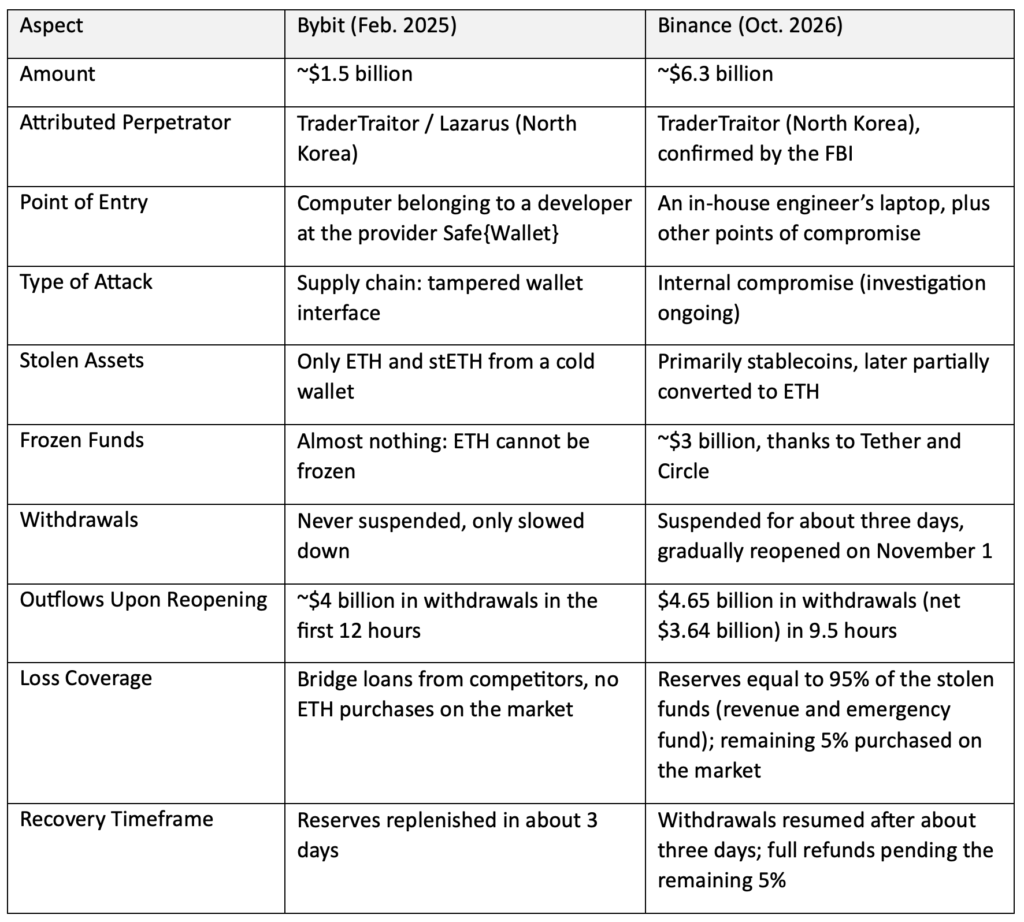
L’attaque contre Binance, estimée à environ 6,3 milliards de dollars, est le plus grand vol de cryptomonnaies jamais enregistré : environ quatre fois celui subi par Bybit en février 2025 (environ 1,5 milliard, voir notre dossier du 24 février 2025).
Ces deux affaires ont en commun l’auteur présumé, une cellule nord-coréenne connue sous le nom de TraderTraitor, ainsi que le point d’entrée : l’ordinateur d’un développeur. Elles divergent toutefois quant à la composition du butin et surtout quant à la gestion de la crise. Bybit a maintenu les retraits ouverts et s’est appuyée sur des prêts accordés par ses concurrents ; Binance a suspendu les retraits pendant environ trois jours, les a rouverts progressivement le dimanche 1er novembre et couvre les pertes avec ses propres ressources.
L’attaque contre Binance
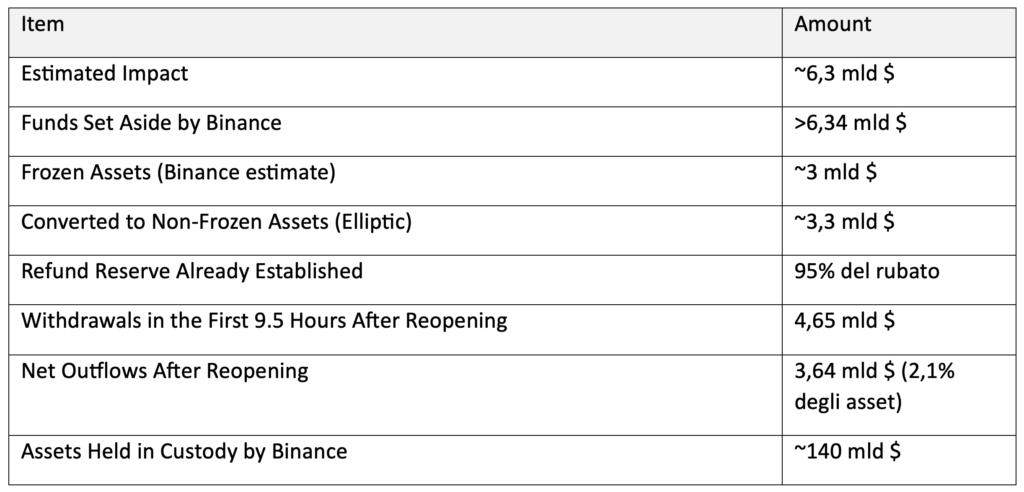
Binance a suspendu tous les retraits après un vol estimé à environ 6,3 milliards de dollars. Environ 3 milliards, principalement des stablecoins, ont été gelés ; le reste a été converti par les pirates en tokens non bloquables tels que l’ETH.
Modalités. Selon l’enquête préliminaire menée par l’entreprise, les attaquants ont compromis l’ordinateur portable d’un ingénieur interne. D’autres points de violation ont ensuite été mis au jour. Binance affirme que les clés privées des utilisateurs n’ont pas été compromises.
Attribution. TRM Labs attribue cette attaque à TraderTraitor, une unité nord-coréenne. Samedi 31 octobre, le FBI a confirmé cette attribution, déjà avancée pour le vol subi par Bybit, et prévoit que les fonds seront convertis et blanchis par la suite.
Réponse. Binance s’est engagée à rembourser tous les clients dont les actifs ont été dérobés. Elle a déjà constitué une réserve équivalente à 95 % des fonds volés, financée par ses propres revenus et par un fonds d’urgence. Les 5 % restants sont composés de tokens moins liquides, que la société achète sur le marché et qui nécessitent plus de temps pour être réunis en grandes quantités.
Réouverture. Dimanche 1er novembre, Binance a entamé une reprise progressive des retraits, un réseau et un actif à la fois, avec des contrôles de stabilité et de sécurité avant chaque réouverture. Elle a commencé par l’ETH, l’USDT et l’USDC sur la blockchain Ethereum, ainsi que par certains actifs sur la BNB Smart Chain ; dans la soirée, le dogecoin et le solana, entre autres, ont été ajoutés. La priorité est donnée aux tokens les plus demandés au cours de la semaine dernière et des retards sont possibles en raison du trafic.
Sorties. Au cours des neuf premières heures et demie suivant la réouverture, la plateforme a traité 4,65 milliards de retraits et 1,01 milliard de dépôts. Les sorties nettes se sont élevées à 3,64 milliards, soit 2,1 % des actifs détenus la veille de l’attaque.
Sécurité. Le co-PDG Richard Teng a annoncé la reconstruction et les nouveaux tests de l’ensemble de l’infrastructure, ainsi qu’un audit complet de la sécurité à l’échelle de l’entreprise. Binance publiera un rapport sur l’enquête, menée en collaboration avec les forces de l’ordre et des sociétés d’analyse de la blockchain.
Gel des fonds. Tether a gelé environ 1,5 milliard en USDT et Circle 800 millions en USDC. Elliptic a vérifié que 2,8 milliards de fonds avaient été gelés.
Marché. Le bitcoin a perdu environ 4 % après l’annonce, puis est remonté au-dessus des 78000 dollars. Le secteur était déjà dans une phase de baisse prolongée.
Le précédent : Bybit, février 2025
Le 21 février 2025, des pirates nord-coréens ont dérobé à Bybit plus de 400 000 ETH et stETH, soit environ 1,5 milliard de dollars, à partir d’un seul portefeuille froid multif Signature. Jusqu’à l’attaque contre Binance, il s’agissait du plus grand vol de cryptomonnaies de l’histoire.
Déroulement. Il s’agissait d’une attaque visant la chaîne d’approvisionnement : ce n’est pas Bybit qui a été piraté, mais Safe{Wallet}, le fournisseur du portefeuille multifirmes. Les pirates ont compromis l’ordinateur d’un développeur de Safe et ont remplacé un fichier JavaScript de l’interface par du code malveillant, actif uniquement sur les transactions de Bybit. Les signataires ont approuvé ce qui semblait être un transfert de routine, mais qui a en réalité donné le contrôle du portefeuille aux attaquants. Le contrat intelligent de Safe n’a jamais été piraté.
Réponse. Bybit n’a pas suspendu les retraits, bien qu’elle ait dû faire face à des pics de demandes avoisinant 100 fois le volume normal. Elle a obtenu en quelques heures des prêts relais représentant environ 80 % de l’ETH perdu et a choisi de ne pas acheter d’ETH sur le marché. Parmi les aides reçues, un prêt de 40 000 ETH accordé par Bitget sans intérêts ni garanties, remboursé en trois jours. Le 24 février, la plateforme avait reçu 1,23 milliard d’ETH sous forme de prêts, de dépôts de grands investisseurs et d’achats hors bourse, comblant ainsi le déficit. Un audit réalisé par Hacken a ensuite confirmé que ses réserves dépassaient 100 %.
Comparaison
Même auteur et même point faible, mais ampleur, butin et réaction très différents.
Taille et risque systémique. Binance est la plus grande plateforme d’échange au monde, avec environ 140 milliards d’actifs sous gestion, et l’attaque survient sur un marché déjà en baisse. Bybit était un opérateur de plus petite taille ; en 2025, Binance figurait d’ailleurs parmi les plateformes qui l’avaient aidé à reconstituer ses liquidités. À la réouverture, les sorties nettes se sont limitées à 2,1 % des actifs : un pourcentage qui, du moins dans les premières heures, n’indique pas de fuite généralisée.
Effet lié au type d’actif. La différence dans les gel des fonds dépend du butin. Les émetteurs de stablecoins peuvent bloquer leurs propres tokens, ce qui est impossible avec l’ETH. C’est pourquoi, dans le cas de Binance, près de la moitié du montant a été bloquée, tandis que dans le cas de Bybit, presque rien.
Contexte réglementaire. Binance traîne un lourd passé : une amende de 4,3 milliards aux États-Unis en 2023, son retrait de l’UE en juillet pour absence de licence et son exclusion du Royaume-Uni depuis 2021. Elle est aujourd’hui réglementée à Abu Dhabi, dont l’autorité suit de près cette affaire.
Conclusions et questions en suspens
Ces deux attaques confirment que la Corée du Nord cible les postes de travail des développeurs individuels, au sein de la plateforme d’échange ou chez ses fournisseurs. Le cas de Binance est bien plus important, mais en partie maîtrisé grâce au gel des stablecoins. La réponse est diamétralement opposée : Bybit a misé sur la continuité des retraits et l’aide de ses concurrents, tandis que Binance a opté pour une fermeture temporaire et le recours à ses propres réserves. La réouverture de dimanche, avec des retraits modérés et une couverture des remboursements atteignant déjà 95 %, marque un premier pas vers le retour à la normale.
Certaines questions restent en suspens :
- • Les retraits resteront-ils modérés lorsque tous les actifs seront à nouveau retirables ?
- • Combien de temps faudra-t-il pour racheter les 5 % de jetons peu liquides qui manquent encore pour couvrir les remboursements ?
- • Que révélera le rapport promis par Binance concernant les autres failles de sécurité ?
- • Combien, parmi les quelque 3,3 milliards convertis en actifs non gelés, seront retracés ou récupérés ?
Sources
- • Financial Times, « Binance suspend les retraits après un vol record de 6,3 milliards de dollars »
- • Financial Times, « Les utilisateurs de Binance retirent 3,6 milliards de dollars alors que la crypto-bourse reprend ses services après le vol »
- • BleepingComputer : Lazarus a attaqué Bybit via un ordinateur piraté de Safe {Wallet}
- • Reflectiz : anatomie de l’attaque contre Bybit
- • Bybit : chronologie officielle de l’incident
- • DL News : le prêt relais de Bybit
- • Nansen Research : réponse de Bybit et flux de fonds
- • CNBC via NBC : réserves reconstituées et audit Hacken
- • Today in the Markets : remboursement du prêt par Bitget
Avertissement
Le présent article exprime l’opinion personnelle des collaborateurs de Custodia Wealth Management qui l’ont rédigé. Il ne s’agit ni de conseils ni de recommandations d’investissement, ni de conseil personnalisé, et il ne doit pas être considéré comme une invitation à effectuer des transactions sur des instruments financiers.
