
Sintesi
L’attacco a Binance, stimato in circa 6,3 miliardi di dollari, è il più grande furto di criptovalute mai registrato: circa quattro volte quello subito da Bybit nel febbraio 2025 (circa 1,5 miliardi, si veda il nostro Approfondimento del 24 febbraio 2025).
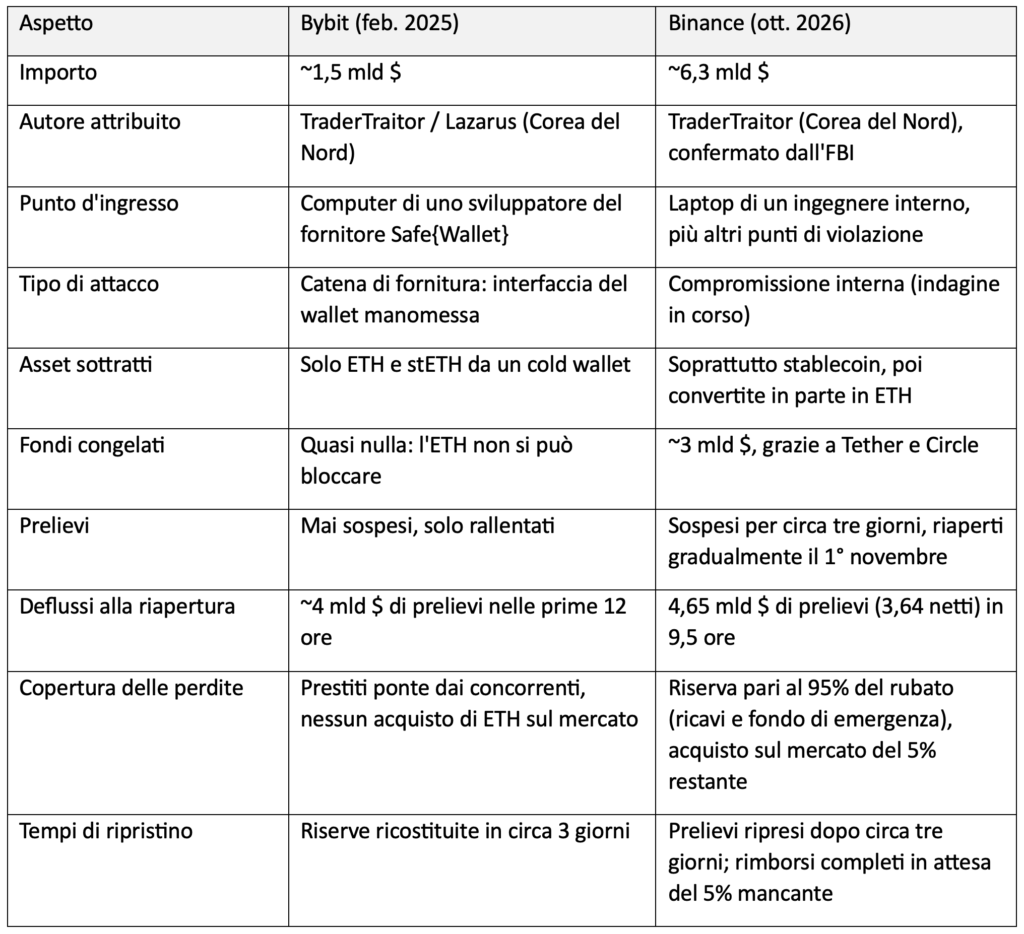
I due casi condividono l’autore attribuito, un’unità nordcoreana nota come TraderTraitor, e il punto d’ingresso: il computer di uno sviluppatore. Divergono però nella composizione del bottino e soprattutto nella gestione della crisi. Bybit ha tenuto aperti i prelievi e si è appoggiata a prestiti dei concorrenti; Binance ha sospeso i prelievi per circa tre giorni, li ha riaperti gradualmente domenica 1° novembre e copre le perdite con risorse proprie.
L’attacco a Binance
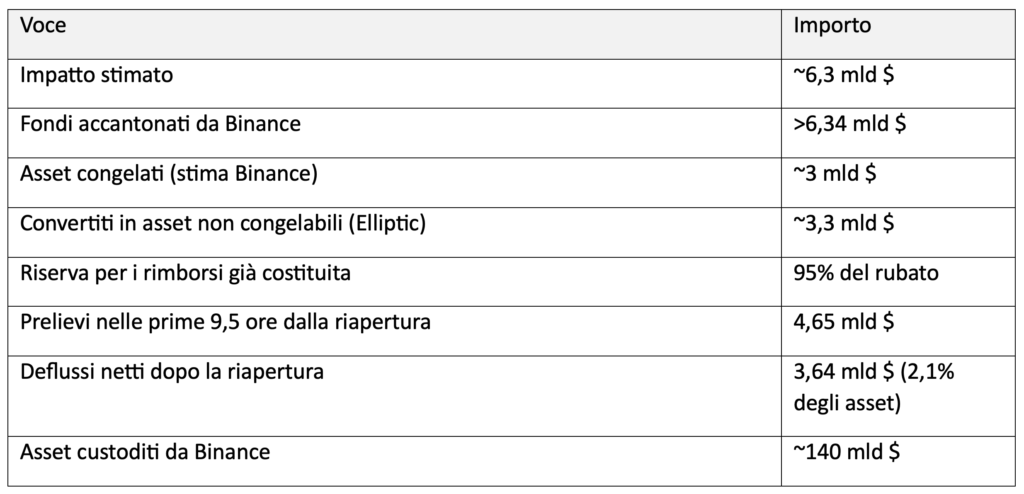
Binance ha sospeso tutti i prelievi dopo un furto stimato in circa 6,3 miliardi di dollari. Circa 3 miliardi, soprattutto stablecoin, sono stati congelati; il resto è stato convertito dagli hacker in token non bloccabili come ETH.
Modalità. Secondo l’indagine preliminare della società, gli attaccanti hanno compromesso il laptop di un ingegnere interno. In seguito sono emersi ulteriori punti di violazione. Binance afferma che le chiavi private degli utenti non risultano compromesse.
Attribuzione. TRM Labs collega l’attacco a TraderTraitor, unità della Corea del Nord. Sabato 31 ottobre l’FBI ha confermato questa attribuzione, la stessa già fatta per il furto a Bybit, e prevede che i fondi vengano convertiti e riciclati ulteriormente.
Risposta. Binance si è impegnata a rimborsare tutti i clienti i cui asset sono stati sottratti. Ha già costituito una riserva pari al 95% dei fondi rubati, finanziata con ricavi propri e con un fondo di emergenza. Il restante 5% è composto da token meno liquidi, che la società sta acquistando sul mercato e che richiedono più tempo per essere reperiti in grandi quantità.
Riapertura. Domenica 1° novembre Binance ha avviato una ripresa graduale dei prelievi, una rete e un asset alla volta, con controlli di stabilità e sicurezza prima di ogni riapertura. Ha iniziato con ETH, USDT e USDC sulla blockchain Ethereum e con alcuni asset sulla BNB Smart Chain; in serata si sono aggiunti, tra gli altri, dogecoin e solana. La priorità va ai token più richiesti nell’ultima settimana e sono possibili ritardi dovuti al traffico.
Deflussi. Nelle prime nove ore e mezza dalla riapertura la piattaforma ha processato 4,65 miliardi di prelievi e 1,01 miliardi di depositi. I deflussi netti sono stati di 3,64 miliardi, pari al 2,1% degli asset detenuti il giorno prima dell’attacco.
Sicurezza. Il co-CEO Richard Teng ha annunciato la ricostruzione e il nuovo collaudo dell’intera infrastruttura, oltre a una revisione completa della sicurezza in tutta l’azienda. Binance pubblicherà un rapporto sull’indagine, condotta con le forze dell’ordine e con società di analisi blockchain.
Congelamenti. Tether ha bloccato circa 1,5 miliardi in USDT e Circle 800 milioni in USDC. Elliptic ha verificato 2,8 miliardi di fondi congelati.
Mercato. Il bitcoin ha perso circa il 4% dopo la notizia, poi è risalito sopra i 78.000 dollari. Il settore era già in una fase di ribasso prolungato.
Il precedente: Bybit, febbraio 2025
Il 21 febbraio 2025 hacker nordcoreani hanno sottratto a Bybit oltre 400.000 ETH e stETH, pari a circa 1,5 miliardi di dollari, da un unico cold wallet multifirma. Fino all’attacco a Binance era il furto crittografico più grande della storia.
Modalità. Fu un attacco alla catena di fornitura: non fu violato Bybit ma Safe{Wallet}, il fornitore del wallet multifirma. Gli hacker compromisero il computer di uno sviluppatore di Safe e sostituirono un file JavaScript dell’interfaccia con codice malevolo, attivo solo sulle transazioni di Bybit. I firmatari approvarono quello che sembrava un trasferimento di routine, che invece consegnò il controllo del wallet agli attaccanti. Il contratto intelligente di Safe non fu mai violato.
Risposta. Bybit non sospese i prelievi, pur affrontando picchi di richieste vicini a 100 volte il volume normale. Ottenne in poche ore prestiti ponte pari a circa l’80% dell’ETH perso e scelse di non comprare ETH sul mercato. Tra gli aiuti, un prestito di 40.000 ETH da Bitget senza interessi né garanzie, restituito in tre giorni. Entro il 24 febbraio aveva ricevuto 1,23 miliardi in ETH tra prestiti, depositi di grandi investitori e acquisti fuori borsa, coprendo il buco. Un audit di Hacken ne confermò poi le riserve sopra il 100%.
Confronto
Stessa firma e stesso punto debole, ma scala, bottino e risposta molto diversi.
Dimensioni e rischio sistemico. Binance è l’exchange più grande al mondo, con circa 140 miliardi di asset in custodia, e l’attacco arriva in un mercato già in calo. Bybit era un operatore più piccolo; nel 2025 Binance fu anzi tra gli exchange che lo aiutarono a ricostituire la liquidità. Alla riapertura i deflussi netti si sono fermati al 2,1% degli asset: una quota che, almeno nelle prime ore, non indica una fuga generalizzata.
Effetto del tipo di asset. La differenza nei congelamenti dipende dal bottino. Gli emittenti di stablecoin possono bloccare i propri token, cosa impossibile con l’ETH. Per questo nel caso Binance quasi metà dell’importo è stata fermata, mentre nel caso Bybit quasi nulla.
Contesto regolamentare. Binance porta con sé un passato pesante: la multa da 4,3 miliardi negli Stati Uniti nel 2023, l’uscita dall’UE a luglio per mancanza di licenza e l’esclusione dal Regno Unito dal 2021. Oggi è regolata ad Abu Dhabi, la cui autorità segue da vicino il caso.
Conclusioni e punti aperti
I due attacchi confermano che la Corea del Nord prende di mira le postazioni dei singoli sviluppatori, dentro l’exchange o presso i suoi fornitori. Il caso Binance è molto più grande ma in parte contenuto dal congelamento delle stablecoin. La risposta è opposta: Bybit ha puntato sulla continuità dei prelievi e sull’aiuto dei concorrenti, Binance sulla chiusura temporanea e sulle proprie riserve. La riapertura di domenica, con deflussi contenuti e una copertura dei rimborsi già al 95%, segna un primo passo verso la normalità.
Restano aperti alcuni punti:
- I deflussi resteranno contenuti quando tutti gli asset saranno di nuovo prelevabili?
- Quanto tempo servirà per acquistare il 5% di token poco liquidi che ancora manca alla copertura dei rimborsi?
- Cosa rivelerà il rapporto promesso da Binance sugli ulteriori punti di violazione?
- Quanti dei circa 3,3 miliardi convertiti in asset non congelabili saranno tracciati o recuperati?
Fonti
- Financial Times, “Binance halts withdrawals after record $6.3bn heist”
- Financial Times, “Binance users pull $3.6bn as crypto exchange restarts services after heist”
- BleepingComputer: Lazarus ha colpito Bybit tramite un computer violato di Safe{Wallet}
- Reflectiz: anatomia dell’attacco a Bybit
- Bybit: cronologia ufficiale dell’incidente
- DL News: il prestito ponte di Bybit
- Nansen Research: risposta di Bybit e flussi dei fondi
- CNBC via NBC: riserve ricostituite e audit Hacken
- Today in the Markets: restituzione del prestito di Bitget
Disclaimer
Il presente post esprime l’opinione personale dei collaboratori di Custodia Wealth Management che lo hanno redatto. Non si tratta di consigli o raccomandazioni di investimento, di consulenza personalizzata e non deve essere considerato come invito a svolgere transazioni su strumenti finanziari.
