
Resumo
O ataque à Binance, estimado em cerca de 6,3 mil milhões de dólares, é o maior roubo de criptomoedas de sempre: cerca de quatro vezes superior ao sofrido pela Bybit em fevereiro de 2025 (cerca de 1,5 mil milhões; consulte a nossa análise aprofundada de 24 de fevereiro de 2025).
Os dois casos têm em comum o autor atribuído, uma unidade norte-coreana conhecida como TraderTraitor, e o ponto de entrada: o computador de um programador. No entanto, divergem na composição do saque e, sobretudo, na gestão da crise. A Bybit manteve as retiradas abertas e recorreu a empréstimos de concorrentes; a Binance suspendeu as retiradas durante cerca de três dias, reabriu-as gradualmente no domingo, 1 de novembro, e cobre as perdas com recursos próprios.
O ataque à Binance
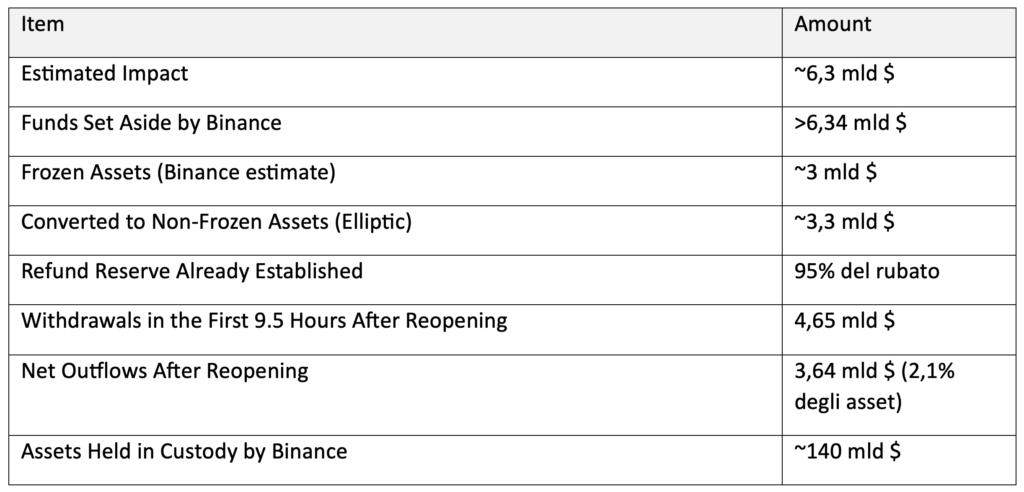
A Binance suspendeu todas as retiradas após um roubo estimado em cerca de 6,3 mil milhões de dólares. Cerca de 3 mil milhões, principalmente stablecoins, foram congelados; o restante foi convertido pelos hackers em tokens não bloqueáveis, como o ETH.
Modalidade. De acordo com a investigação preliminar da empresa, os atacantes comprometeram o portátil de um engenheiro interno. Posteriormente, surgiram outros pontos de violação. A Binance afirma que as chaves privadas dos utilizadores não foram comprometidas.
Atribuição. A TRM Labs atribui o ataque ao TraderTraitor, uma unidade da Coreia do Norte. No sábado, 31 de outubro, o FBI confirmou esta atribuição — a mesma já feita para o roubo na Bybit — e prevê que os fundos sejam convertidos e posteriormente branqueados.
Resposta. A Binance comprometeu-se a reembolsar todos os clientes cujos ativos foram roubados. Já constituiu uma reserva equivalente a 95% dos fundos roubados, financiada com receitas próprias e com um fundo de emergência. Os restantes 5% são compostos por tokens menos líquidos, que a empresa está a adquirir no mercado e que requerem mais tempo para serem obtidos em grandes quantidades.
Reabertura. No domingo, 1 de novembro, a Binance iniciou uma retoma gradual dos levantamentos, uma rede e um ativo de cada vez, com controlos de estabilidade e segurança antes de cada reabertura. Começou com ETH, USDT e USDC na blockchain Ethereum e com alguns ativos na BNB Smart Chain; ao fim da tarde, foram adicionados, entre outros, dogecoin e solana. A prioridade recai sobre os tokens mais procurados na última semana, sendo possíveis atrasos devido ao tráfego.
Saídas. Nas primeiras nove horas e meia após a reabertura, a plataforma processou 4,65 mil milhões de levantamentos e 1,01 mil milhões de depósitos. As saídas líquidas ascenderam a 3,64 mil milhões, o que corresponde a 2,1% dos ativos detidos no dia anterior ao ataque.
Segurança. O co-CEO Richard Teng anunciou a reconstrução e o novo teste de toda a infraestrutura, além de uma revisão completa da segurança em toda a empresa. A Binance publicará um relatório sobre a investigação, conduzida em colaboração com as autoridades policiais e com empresas de análise de blockchain.
Congelamentos. A Tether congelou cerca de 1,5 mil milhões em USDT e a Circle 800 milhões em USDC. A Elliptic verificou 2,8 mil milhões em fundos congelados.
Mercado. O bitcoin perdeu cerca de 4% após a notícia, tendo depois recuperado para acima dos 78000 dólares. O setor já se encontrava numa fase de queda prolongada.
O caso anterior: Bybit, fevereiro de 2025
A 21 de fevereiro de 2025, hackers norte-coreanos roubaram à Bybit mais de 400 000 ETH e stETH, no valor de cerca de 1,5 mil milhões de dólares, a partir de uma única carteira fria multifirma. Até ao ataque à Binance, este foi o maior roubo de criptomoedas da história.
Modalidade. Tratou-se de um ataque à cadeia de abastecimento: não foi a Bybit que foi violada, mas sim a Safe{Wallet}, o fornecedor da carteira multifirma. Os hackers comprometeram o computador de um programador da Safe e substituíram um ficheiro JavaScript da interface por código malicioso, ativo apenas nas transações da Bybit. Os signatários aprovaram o que parecia ser uma transferência de rotina, mas que, na verdade, entregou o controlo da carteira aos atacantes. O contrato inteligente da Safe nunca foi violado.
Resposta. A Bybit não suspendeu os levantamentos, apesar de ter enfrentado picos de pedidos próximos de 100 vezes o volume normal. Em poucas horas, obteve empréstimos-ponte equivalentes a cerca de 80% do ETH perdido e optou por não comprar ETH no mercado. Entre as ajudas, destacou-se um empréstimo de 40 000 ETH da Bitget, sem juros nem garantias, que foi reembolsado em três dias. Até 24 de fevereiro, tinha recebido 1,23 mil milhões em ETH entre empréstimos, depósitos de grandes investidores e compras fora da bolsa, cobrindo o défice. Uma auditoria da Hacken confirmou posteriormente que as reservas estavam acima dos 100%.
Comparação
A mesma empresa e o mesmo ponto fraco, mas escala, ganhos e resposta muito diferentes.
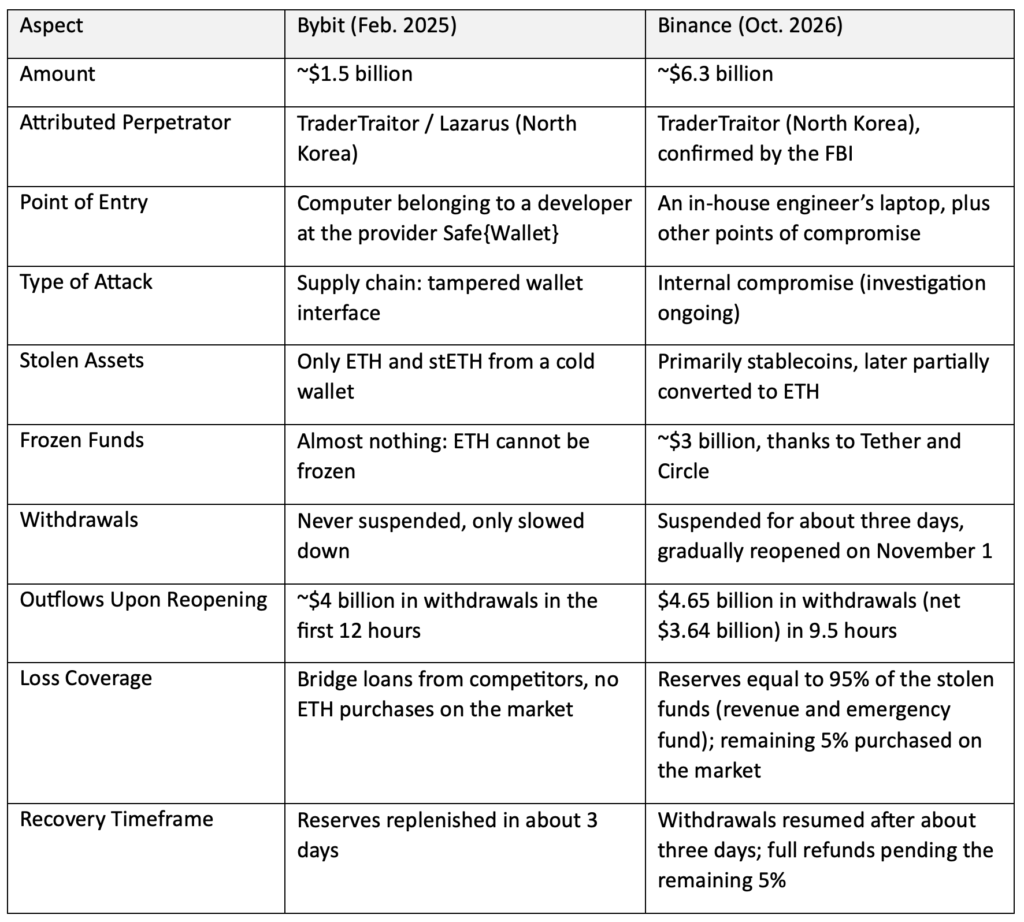
Dimensão e risco sistémico. A Binance é a maior bolsa do mundo, com cerca de 140 mil milhões de ativos sob custódia, e o ataque ocorre num mercado já em queda. A Bybit era uma operadora mais pequena; em 2025, a Binance foi, aliás, uma das bolsas que a ajudou a restabelecer a liquidez. Aquando da reabertura, as saídas líquidas limitaram-se a 2,1% dos ativos: uma percentagem que, pelo menos nas primeiras horas, não indica uma fuga generalizada.
Efeito do tipo de ativo. A diferença nos congelamentos depende do tipo de ativo. Os emissores de stablecoins podem bloquear os seus próprios tokens, o que é impossível com o ETH. Por isso, no caso da Binance, quase metade do montante foi retido, enquanto no caso da Bybit quase nada.
Contexto regulatório. A Binance carrega consigo um passado pesado: a multa de 4,3 mil milhões nos Estados Unidos em 2023, a saída da UE em julho por falta de licença e a exclusão do Reino Unido desde 2021. Atualmente, está regulamentada em Abu Dhabi, cuja autoridade acompanha de perto o caso.
Conclusões e questões em aberto
Os dois ataques confirmam que a Coreia do Norte tem como alvo os postos de trabalho de programadores individuais, dentro da bolsa ou junto dos seus fornecedores. O caso da Binance é muito mais grave, mas foi parcialmente contido pelo congelamento das stablecoins. A resposta foi oposta: a Bybit apostou na continuidade dos levantamentos e na ajuda dos concorrentes; a Binance, no encerramento temporário e nas suas próprias reservas. A reabertura de domingo, com saídas contidas e uma cobertura dos reembolsos já a 95%, marca um primeiro passo rumo à normalidade.
- Permanecem em aberto algumas questões:
- • As saídas permanecerão contidas quando todos os ativos estiverem novamente disponíveis para levantamento?
- • Quanto tempo será necessário para adquirir os 5% de tokens pouco líquidos que ainda faltam para cobrir os reembolsos?
- • O que revelará o relatório prometido pela Binance sobre os pontos adicionais de violação?
- • Quantos dos cerca de 3,3 mil milhões convertidos em ativos não congeláveis serão rastreados ou recuperados?
- Fontes
- • Financial Times, «Binance suspende levantamentos após roubo recorde de 6,3 mil milhões de dólares»
- • Financial Times, «Utilizadores da Binance levantam 3,6 mil milhões de dólares à medida que a bolsa de criptomoedas retoma os serviços após o roubo»
- • BleepingComputer: Lazarus atacou a Bybit através de um computador da Safe que tinha sido violado {Wallet}
- • Reflectiz: anatomia do ataque à Bybit
- • Bybit: cronologia oficial do incidente
- • DL News: o empréstimo-ponte da Bybit
- • Nansen Research: resposta da Bybit e fluxos de fundos
- • CNBC via NBC: reservas reconstituídas e auditoria da Hacken
- • Today in the Markets: reembolso do empréstimo da Bitget
Aviso legal
Esta publicação expressa a opinião pessoal dos colaboradores da Custodia Wealth Management que a redigiram. Não se trata de conselhos ou recomendações de investimento, nem de consultoria personalizada, e não deve ser considerada como um convite à realização de transações com instrumentos financeiros.
