
Resumen
El ataque a Binance, estimado en unos 6.300 millones de dólares, es el mayor robo de criptomonedas jamás registrado: aproximadamente cuatro veces mayor que el sufrido por Bybit en febrero de 2025 (unos 1.500 millones; véase nuestro análisis en profundidad del 24 de febrero de 2025).
Ambos casos comparten el autor atribuido, una unidad norcoreana conocida como TraderTraitor, y el punto de entrada: el ordenador de un desarrollador. Sin embargo, difieren en la composición del botín y, sobre todo, en la gestión de la crisis. Bybit mantuvo abiertos los retiros y recurrió a préstamos de la competencia; Binance suspendió los retiros durante unos tres días, los reabrió gradualmente el domingo 1 de noviembre y cubre las pérdidas con recursos propios.
El ataque a Binance
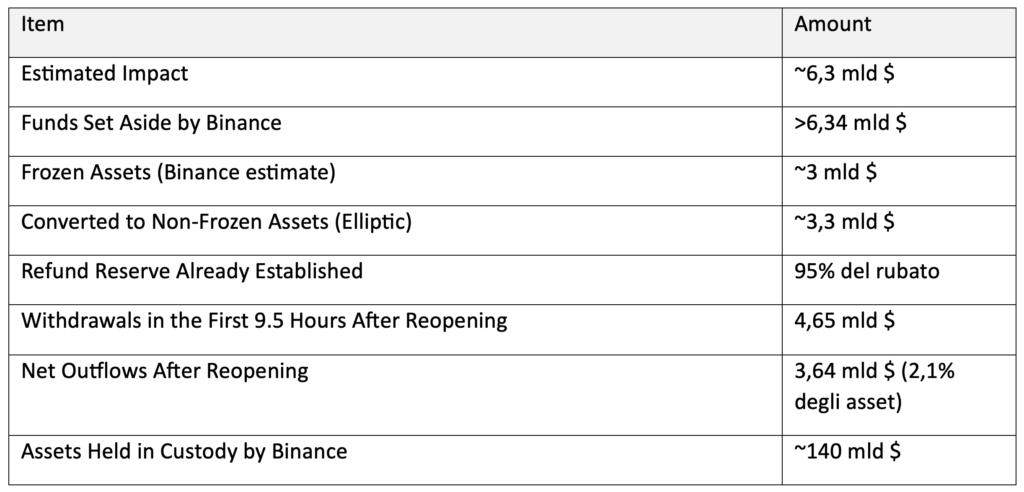
Binance suspendió todos los retiros tras un robo estimado en unos 6.3 mil millones de dólares. Se han congelado unos 3 mil millones, principalmente stablecoins; el resto ha sido convertido por los hackers en tokens no bloqueables, como ETH.
Modalidad. Según la investigación preliminar de la empresa, los atacantes comprometieron el ordenador portátil de un ingeniero interno. Posteriormente, se han detectado otros puntos de violación. Binance afirma que las claves privadas de los usuarios no parecen haber sido comprometidas.
Atribución. TRM Labs vincula el ataque a TraderTraitor, una unidad de Corea del Norte. El sábado 31 de octubre, el FBI confirmó esta atribución —la misma que ya se había hecho en relación con el robo a Bybit— y prevé que los fondos se conviertan y se blanqueen posteriormente.
Respuesta. Binance se ha comprometido a reembolsar a todos los clientes cuyos activos hayan sido sustraídos. Ya ha constituido una reserva equivalente al 95 % de los fondos robados, financiada con ingresos propios y con un fondo de emergencia. El 5 % restante está compuesto por tokens menos líquidos, que la empresa está adquiriendo en el mercado y que requieren más tiempo para ser obtenidos en grandes cantidades.
Reapertura. El domingo 1 de noviembre, Binance inició una reanudación gradual de las retiradas, una red y un activo cada vez, con controles de estabilidad y seguridad antes de cada reapertura. Comenzó con ETH, USDT y USDC en la cadena de bloques Ethereum y con algunos activos en la BNB Smart Chain; por la tarde se añadieron, entre otros, dogecoin y solana. Se da prioridad a los tokens más solicitados durante la última semana y pueden producirse retrasos debido al tráfico.
Salidas. En las primeras nueve horas y media tras la reapertura, la plataforma procesó 4.65 mil millones de retiradas y 1.01 mil millones de depósitos. Las salidas netas ascendieron a 3.64 mil millones, lo que equivale al 2,1 % de los activos que se tenían el día anterior al ataque.
Seguridad. El codirector ejecutivo Richard Teng ha anunciado la reconstrucción y las nuevas pruebas de toda la infraestructura, además de una revisión completa de la seguridad en toda la empresa. Binance publicará un informe sobre la investigación, llevada a cabo en colaboración con las fuerzas del orden y con empresas de análisis de cadenas de bloques.
Congelaciones. Tether ha bloqueado unos 1.500 millones en USDT y Circle, 800 millones en USDC. Elliptic ha verificado 2.800 millones en fondos congelados.
Mercado. El bitcoin perdió alrededor del 4 % tras la noticia, pero luego volvió a subir por encima de los 78.000 dólares. El sector ya se encontraba en una fase bajista prolongada.
El caso anterior: Bybit, febrero de 2025
El 21 de febrero de 2025, unos hackers norcoreanos sustrajeron de Bybit más de 400 000 ETH y stETH, equivalentes a unos 1 500 millones de dólares, de una única cartera fría multifirma. Hasta el ataque a Binance, fue el mayor robo de criptomonedas de la historia.
Modalidad. Se trató de un ataque a la cadena de suministro: no se violó la seguridad de Bybit, sino la de Safe{Wallet}, el proveedor del monedero multifirma. Los hackers comprometieron el ordenador de un desarrollador de Safe y sustituyeron un archivo JavaScript de la interfaz por código malicioso, activo únicamente en las transacciones de Bybit. Los firmantes aprobaron lo que parecía una transferencia rutinaria, pero que, en realidad, entregó el control del monedero a los atacantes. El contrato inteligente de Safe nunca fue vulnerado.
Respuesta. Bybit no suspendió las retiradas, a pesar de enfrentarse a picos de solicitudes que alcanzaban casi 100 veces el volumen habitual. En pocas horas consiguió préstamos puente por un valor aproximado del 80 % del ETH perdido y decidió no comprar ETH en el mercado. Entre las ayudas, un préstamo de 40 000 ETH de Bitget sin intereses ni garantías, devuelto en tres días. Para el 24 de febrero había recibido 1 230 millones en ETH entre préstamos, depósitos de grandes inversores y compras fuera de bolsa, con lo que cubrió el agujero. Una auditoría de Hacken confirmó posteriormente que sus reservas superaban el 100 %.
Comparación
Misma firma y mismo punto débil, pero a una escala, con un botín y una respuesta muy diferentes.
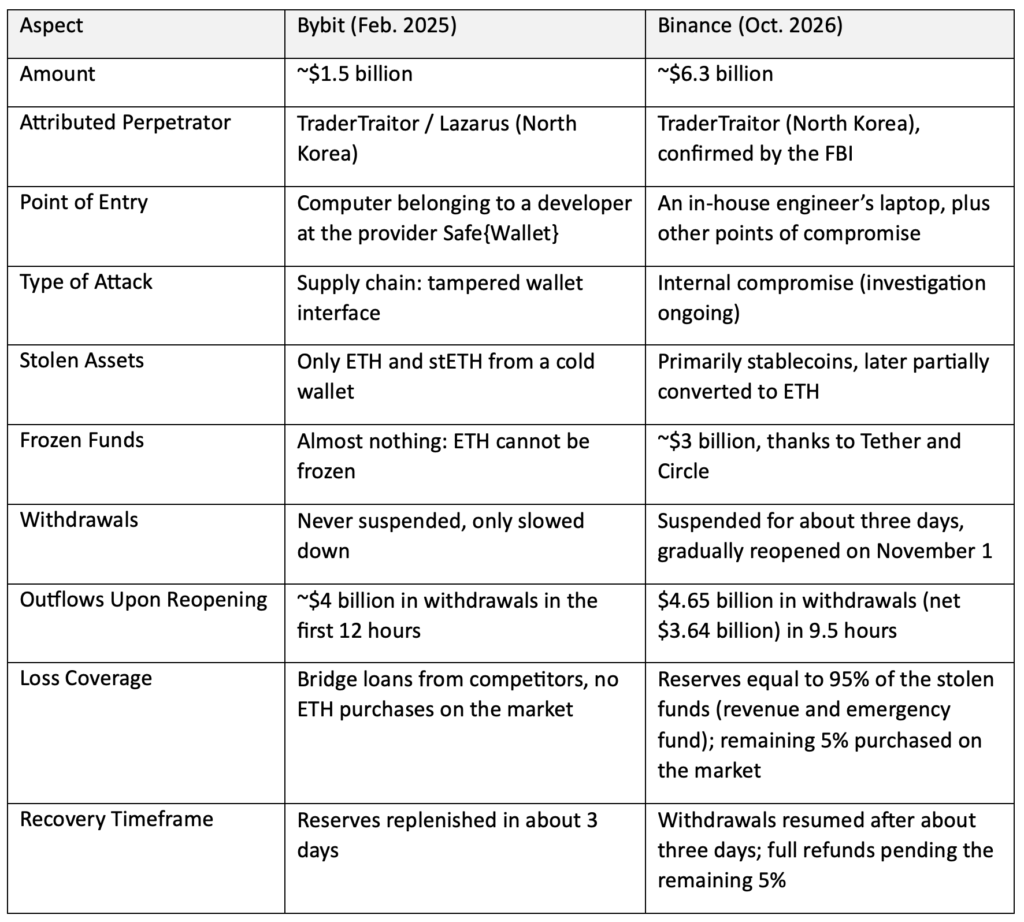
Tamaño y riesgo sistémico. Binance es la mayor plataforma de intercambio del mundo, con unos 140 000 millones en activos bajo custodia, y el ataque se produce en un mercado ya en descenso. Bybit era un operador más pequeño; de hecho, en 2025 Binance fue una de las plataformas que le ayudó a reponer liquidez. Al reabrir, las salidas netas se situaron en el 2,1 % de los activos: una proporción que, al menos en las primeras horas, no indica una fuga generalizada.
Efecto del tipo de activo. La diferencia en las retenciones depende del botín. Los emisores de stablecoins pueden bloquear sus propios tokens, algo imposible con el ETH. Por eso, en el caso de Binance se retuvo casi la mitad del importe, mientras que en el de Bybit, casi nada.
Contexto regulatorio. Binance arrastra un pasado complicado: la multa de 4.3 mil millones en Estados Unidos en 2023, su salida de la UE en julio por carecer de licencia y su exclusión del Reino Unido desde 2021. Actualmente está regulada en Abu Dabi, cuya autoridad sigue de cerca el caso.
Conclusiones y cuestiones pendientes
Los dos ataques confirman que Corea del Norte tiene como objetivo los puestos de trabajo de los desarrolladores individuales, ya sea dentro de la plataforma de intercambio o en las instalaciones de sus proveedores. El caso de Binance es mucho más grave, pero se ha contenido en parte gracias a la congelación de las stablecoins. La respuesta ha sido opuesta: Bybit ha apostado por la continuidad de las retiradas y la ayuda de la competencia, mientras que Binance ha optado por el cierre temporal y sus propias reservas. La reapertura del domingo, con salidas moderadas y una cobertura de los reembolsos que ya alcanza el 95 %, supone un primer paso hacia la normalidad.
Quedan algunas cuestiones pendientes:
- • ¿Seguirán siendo moderadas las salidas cuando todos los activos vuelvan a estar disponibles para su retirada?
- • ¿Cuánto tiempo se tardará en adquirir el 5 % de tokens poco líquidos que aún faltan para cubrir los reembolsos?
- • ¿Qué revelará el informe prometido por Binance sobre los puntos adicionales de la brecha de seguridad?
- • ¿Cuántos de los aproximadamente 3.300 millones convertidos en activos no congelables se rastrearán o recuperarán?
Fuentes
- • Financial Times, «Binance suspende las retiradas tras un robo récord de 6.3 mil millones de dólares»
- • Financial Times, «Los usuarios de Binance retiran 3.6 mil millones de dólares mientras la plataforma de cripto reanuda sus servicios tras el robo»
- • BleepingComputer: Lazarus atacó a Bybit a través de un ordenador de Safe que había sido pirateado {Wallet}
- • Reflectiz: anatomía del ataque a Bybit
- • Bybit: cronología oficial del incidente
- • DL News: el préstamo puente de Bybit
- • Nansen Research: respuesta de Bybit y flujos de fondos
- • CNBC vía NBC: reservas repuestas y auditoría de Hacken
- • Today in the Markets: devolución del préstamo de Bitget
Descargo de responsabilidad
Esta publicación expresa la opinión personal de los colaboradores de Custodia Wealth Management que la han redactado. No se trata de consejos ni recomendaciones de inversión, ni de asesoramiento personalizado, y no debe considerarse una invitación a realizar transacciones con instrumentos financieros.
